Domain okmk.de kaufen?
Wir ziehen mit dem Projekt
okmk.de um.
Sind Sie am Kauf der Domain
okmk.de interessiert?
domain@kv-gmbh.de · 0541-91531010
Domain okmk.de kaufen?
Was ist der Unterschied zwischen Proof of Concept und Exploit?
Ein Proof of Concept (PoC) ist ein Prototyp oder eine Demonstration, die zeigt, dass eine Idee oder ein Konzept technisch umsetzbar ist. Ein Exploit hingegen ist eine Methode oder ein Programm, das eine Sicherheitslücke in einer Software oder einem System ausnutzt, um unautorisierten Zugriff zu erlangen oder Schaden anzurichten. Während ein PoC darauf abzielt, die Machbarkeit einer Idee zu zeigen, zielt ein Exploit darauf ab, eine Schwachstelle auszunutzen. **
Wie erhält man den Proof of Delivery bei DHL?
Um den Proof of Delivery bei DHL zu erhalten, können Sie entweder die Sendungsverfolgung auf der DHL-Website nutzen, um den Status Ihrer Lieferung einzusehen und den Zustellnachweis herunterzuladen. Alternativ können Sie auch den Kundenservice von DHL kontaktieren und um eine Kopie des Zustellnachweises bitten. **

Ähnliche Suchbegriffe für Service-orientierte-Architekturen-Proof-of-Concept-eines
Top-Angebote
Produkte zum Begriff Service-orientierte-Architekturen-Proof-of-Concept-eines:
-
WithSecure Co-Monitoring Service Out of OfficeKaufen Sie WithSecureTM – Stärken Sie Ihre Sicherheit durch Co-Security Bei WithSecure ist Co-Security nicht nur ein Konzept, sondern unser Leitprinzip. Es geht darum, Sicherheitsfähigkeiten, Kompetenzen und Kultur durch Partnerschaft zu stärken. Mit Co-Security verstehen wir, dass keine einzelne Entität jede Cybersecurity-Herausforderung allein bewältigen kann; es geht um Zusammenarbeit. Stärken Sie Ihr Sicherheitsteam mit kampfbereiten Verteidigern Bei WithSecure arbeiten wir nahtlos mit unseren IT-Servicepartnern und Kunden zusammen, um einen robusten Schutz zu gewährleisten. Gemeinsam bilden wir eine vereinte Front gegen Bedrohungen, wobei wir die Bereitschaft, schnelle Reaktion und Anpassungsfähigkeit in den Vordergrund stellen. 24/7 Schutz und Zugang zu den weltweit besten Threat Huntern zu einem erschwinglichen Preis Cyberkriminelle kennen keine Bürozeiten – deshalb ist es wichtig, Ihre IT-Umgebungen rund um die Uhr zu überwachen. Wir verstehen, dass dies mit einem kleinen Team schwierig zu bewerkstelligen ist. Es übersteigt auch das Budget vieler Unternehmen, diese Art von Expertise dauerhaft bereitzuhalten – schließlich sind Sicherheitsexperten schwer zu finden, anzuziehen und zu halten! 20 Jahre Erfahrung in der Incident Response Unsere 20-jährige Erfahrung in der Incident Response zeigt, dass die Kosten eines Cyberangriffs um 70-90% niedriger sind, wenn dieser innerhalb von 72 Stunden nach der Entdeckung eingedämmt wird. Funktionen von WithSecure Co-Monitoring Service Rund-um-die-Uhr Überwachung Sichern Sie vollständige Sichtbarkeit und Schutz, indem Sie Ihre IT-Umgebungen kontinuierlich auf schwerwiegende Bedrohungen überwachen lassen. Bedrohungsuntersuchung Der WithSecureTM Co-Monitoring Service validiert und untersucht Bedrohungen, um festzustellen, ob es sich um echte Bedrohungen handelt, die sofortige Maßnahmen erfordern, oder um Fehlalarme, die geschlossen werden können. Vorfall-Eskalation Probleme werden zeitnah an die richtigen Kundenvertreter eskaliert, die über die Befugnis und Fähigkeit zur Reaktion verfügen. Anleitung und Reaktion Der Service bietet pragmatische, fachkundige Beratung, wie jeder Vorfall eingedämmt und behoben werden kann. Der Unterschied zwischen WithSecure Co-Monitoring Service und Out of Office Der Unterschied liegt in erster Linie in der Erfassungszeit und dem Umfang der Überwachung. Service Beschreibung WithSecureTM Co-Monitoring Service Dieser Service bietet eine kontinuierliche 24/7-Überwachung, was bedeutet, dass Ihre IT-Umgebung stets von WithSecures Detection and Response Team (DRT) überwacht wird. Dies ist besonders vorteilhaft für Organisationen, die rund um die Uhr Schutz benötigen und kein internes Team haben, um Sicherheitsvorfälle jederzeit zu bewältigen. WithSecureTM Co-Monitoring Service Out of Office Diese Variante des Services bietet Überwachung speziell außerhalb der Bürozeiten. Sie ist darauf ausgelegt, Ihr bestehendes internes Sicherheitsteam zu ergänzen, indem die Stunden abgedeckt werden, in denen Ihr Team nicht verfügbar ist, wie z. B. nachts, an Wochenenden und an Feiertagen. Diese Option ist ideal für Organisationen, die während der regulären Geschäftszeiten ein internes Team haben, aber außerhalb dieser Zeiten zusätzliche Unterstützung benötigen. Systemanforderungen Sie müssen lediglich ein Elements EDR-Benutzer sein; Co-Monitoring wird über das Service-Center-Portal aktiviert. Es gibt keine weiteren Anforderungen - und es muss keine Software installiert werden.46,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Architekturen des ÜberlebensArchitekturen des Überlebens , Reflexionen zur Ausstellung Hideouts von Natalia Romik , Rück- & Bremsleuchten > Lichter & Leuchten , Erscheinungsjahr: 20240311, Redaktion: Wenzel, Mirjam~Szreder, Kuba~Romik, Natalia~Janus, Alexandra~Janitschek, Katja, Seitenzahl/Blattzahl: 148, Abbildungen: 115 Fotos, Themenüberschrift: ART / Collections, Catalogs, Exhibitions / General, Keyword: Architectur; Dokumentation; Jüdisches Erinnern; Shoah; zeitgenössische Kunst, Fachschema: Ausstellungskatalog~Architektur - Baukunst~Bau / Baukunst~Entwurf / Architektur~Holocaust~Judenverfolgung / Holocaust~Shoah~Judentum~Weltreligionen / Judentum~Judentum / Erinnerung, Brief, Tagebuch, Fachkategorie: Ausstellungskataloge, Museumskataloge und Sammlungen~Architektur~Memoiren, Berichte/Erinnerungen~Reportagen und journalistische Berichterstattung oder zusammengestellte Kolumnen: Interviews und Diskussionen~Judentum, Warengruppe: HC/Kunst/Sonstiges, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Länge: 293, Breite: 240, Höhe: 20, Gewicht: 1184, Produktform: Gebunden, Genre: Geisteswissenschaften/Kunst/Musik,34,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Lilienthal, Carola: Langlebige Software-ArchitekturenLanglebige Software-Architekturen , Technische Schulden analysieren, begrenzen und abbauen , Luft- & Hydraulikfederung > Sportfederung , Auflage: 4., überarbeitete und erweiterte Auflage, Erscheinungsjahr: 20240418, Produktform: Kartoniert, Autoren: Lilienthal, Carola, Auflage: 24004, Auflage/Ausgabe: 4., überarbeitete und erweiterte Auflage, Abbildungen: komplett in Farbe, Keyword: Architekturanalyse; Architekturbewertung; Architekturstile; Architekturverbesserung; Clean Architecture; Domain-Driven Design; Entwurfsprinzipien; Hexagonale Architekturen; Microservices; Modularity Maturity Index; Mustersprachen; Onion Architecture; Qualität; Softwarearchitektur; Technische Schulden; TypeScript, Fachschema: EDV / Theorie / Software-Entw. / Software Engineering~Informatik, Fachkategorie: Informatik, Warengruppe: HC/Informatik, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Länge: 236, Breite: 162, Höhe: 19, Gewicht: 590, Produktform: Klappenbroschur, Genre: Mathematik/Naturwissenschaften/Technik/Medizin,36,90 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
WithSecure Co-Monitoring Service Out of OfficeKaufen Sie WithSecureTM – Stärken Sie Ihre Sicherheit durch Co-Security Bei WithSecure ist Co-Security nicht nur ein Konzept, sondern unser Leitprinzip. Es geht darum, Sicherheitsfähigkeiten, Kompetenzen und Kultur durch Partnerschaft zu stärken. Mit Co-Security verstehen wir, dass keine einzelne Entität jede Cybersecurity-Herausforderung allein bewältigen kann; es geht um Zusammenarbeit. Stärken Sie Ihr Sicherheitsteam mit kampfbereiten Verteidigern Bei WithSecure arbeiten wir nahtlos mit unseren IT-Servicepartnern und Kunden zusammen, um einen robusten Schutz zu gewährleisten. Gemeinsam bilden wir eine vereinte Front gegen Bedrohungen, wobei wir die Bereitschaft, schnelle Reaktion und Anpassungsfähigkeit in den Vordergrund stellen. 24/7 Schutz und Zugang zu den weltweit besten Threat Huntern zu einem erschwinglichen Preis Cyberkriminelle kennen keine Bürozeiten – deshalb ist es wichtig, Ihre IT-Umgebungen rund um die Uhr zu überwachen. Wir verstehen, dass dies mit einem kleinen Team schwierig zu bewerkstelligen ist. Es übersteigt auch das Budget vieler Unternehmen, diese Art von Expertise dauerhaft bereitzuhalten – schließlich sind Sicherheitsexperten schwer zu finden, anzuziehen und zu halten! 20 Jahre Erfahrung in der Incident Response Unsere 20-jährige Erfahrung in der Incident Response zeigt, dass die Kosten eines Cyberangriffs um 70-90% niedriger sind, wenn dieser innerhalb von 72 Stunden nach der Entdeckung eingedämmt wird. Funktionen von WithSecure Co-Monitoring Service Rund-um-die-Uhr Überwachung Sichern Sie vollständige Sichtbarkeit und Schutz, indem Sie Ihre IT-Umgebungen kontinuierlich auf schwerwiegende Bedrohungen überwachen lassen. Bedrohungsuntersuchung Der WithSecureTM Co-Monitoring Service validiert und untersucht Bedrohungen, um festzustellen, ob es sich um echte Bedrohungen handelt, die sofortige Maßnahmen erfordern, oder um Fehlalarme, die geschlossen werden können. Vorfall-Eskalation Probleme werden zeitnah an die richtigen Kundenvertreter eskaliert, die über die Befugnis und Fähigkeit zur Reaktion verfügen. Anleitung und Reaktion Der Service bietet pragmatische, fachkundige Beratung, wie jeder Vorfall eingedämmt und behoben werden kann. Der Unterschied zwischen WithSecure Co-Monitoring Service und Out of Office Der Unterschied liegt in erster Linie in der Erfassungszeit und dem Umfang der Überwachung. Service Beschreibung WithSecureTM Co-Monitoring Service Dieser Service bietet eine kontinuierliche 24/7-Überwachung, was bedeutet, dass Ihre IT-Umgebung stets von WithSecures Detection and Response Team (DRT) überwacht wird. Dies ist besonders vorteilhaft für Organisationen, die rund um die Uhr Schutz benötigen und kein internes Team haben, um Sicherheitsvorfälle jederzeit zu bewältigen. WithSecureTM Co-Monitoring Service Out of Office Diese Variante des Services bietet Überwachung speziell außerhalb der Bürozeiten. Sie ist darauf ausgelegt, Ihr bestehendes internes Sicherheitsteam zu ergänzen, indem die Stunden abgedeckt werden, in denen Ihr Team nicht verfügbar ist, wie z. B. nachts, an Wochenenden und an Feiertagen. Diese Option ist ideal für Organisationen, die während der regulären Geschäftszeiten ein internes Team haben, aber außerhalb dieser Zeiten zusätzliche Unterstützung benötigen. Systemanforderungen Sie müssen lediglich ein Elements EDR-Benutzer sein; Co-Monitoring wird über das Service-Center-Portal aktiviert. Es gibt keine weiteren Anforderungen - und es muss keine Software installiert werden.56,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter


-
Was ist der Unterschied zwischen dem BTS Map of the Soul One Concept Photobook Clue Version und dem BTS Map of the Soul One Concept Photobook Route Version?
Der Hauptunterschied zwischen dem BTS Map of the Soul One Concept Photobook Clue Version und dem BTS Map of the Soul One Concept Photobook Route Version liegt in ihrem Design und Inhalt. Die Clue Version konzentriert sich auf das Konzept von Hinweisen und Rätseln, während die Route Version sich auf die Reise und Entwicklung der Bandmitglieder konzentriert. Darüber hinaus könnten die enthaltenen Fotos und Texte in den beiden Versionen unterschiedlich sein, um jeweils ein einzigartiges Erlebnis zu bieten. **
-
Was ist der Unterschied zwischen dem BTS Map of the Soul One Concept Fotobuch Clue Version und dem BTS Map of the Soul One Concept Fotobuch Route Version?
Der Hauptunterschied zwischen dem BTS Map of the Soul One Concept Fotobuch Clue Version und dem BTS Map of the Soul One Concept Fotobuch Route Version liegt in den enthaltenen Fotos und Konzepten. Die Clue Version konzentriert sich auf mysteriöse und rätselhafte Elemente, während die Route Version eher auf Reisen und Entdeckungen ausgerichtet ist. Darüber hinaus können auch die enthaltenen Extras, wie Poster oder Sammelkarten, je nach Version variieren. Fans können somit zwischen verschiedenen visuellen und thematischen Ansätzen wählen, um ihre Sammlung zu ergänzen. **
-
Was ist Proof of Work und wie wird es in der Kryptowährungstechnologie angewendet?
Proof of Work ist ein Konsensmechanismus, der verwendet wird, um Transaktionen in einer Blockchain zu validieren. Es erfordert, dass Miner komplexe mathematische Probleme lösen, um neue Blöcke hinzuzufügen und Belohnungen zu erhalten. Dieser Prozess sichert das Netzwerk vor Angriffen und sorgt für die Integrität der Blockchain. **
-
Was ist Proof of Work und wie funktioniert dieses Konzept in der Kryptowährungstechnologie?
Proof of Work ist ein Konsensmechanismus, der in Kryptowährungen wie Bitcoin verwendet wird, um Transaktionen zu validieren und neue Blöcke zur Blockchain hinzuzufügen. Miner lösen komplexe mathematische Rätsel, um einen gültigen Block zu erstellen und werden dafür mit Kryptowährung belohnt. Dieser Prozess erfordert viel Rechenleistung und Energie, um die Sicherheit des Netzwerks zu gewährleisten. **

Was sind die Vor- und Nachteile des Proof-of-Work-Algorithmus bei Kryptowährungen?
Vorteile: Proof-of-Work schützt das Netzwerk vor Angriffen, da Miner echte Rechenleistung erbringen müssen, um Transaktionen zu validieren. Es fördert auch die Dezentralisierung, da Miner aus verschiedenen Teilen der Welt teilnehmen können. Nachteile: Der Algorithmus erfordert viel Energie und verursacht Umweltprobleme durch den hohen Energieverbrauch. Zudem kann Proof-of-Work zu Zentralisierungstendenzen führen, da Miner mit mehr Ressourcen einen Vorteil haben. **
Was sind die Vor- und Nachteile von Proof of Work in der Blockchain-Technologie?
Vorteile von Proof of Work sind die Sicherheit und Dezentralisierung des Netzwerks sowie die Verhinderung von Doppel-Ausgaben. Nachteile sind der hohe Energieverbrauch, die Skalierbarkeitsprobleme und die potenzielle Zentralisierung durch Mining-Pools. Es gibt auch Bedenken hinsichtlich der Umweltauswirkungen und der langfristigen Nachhaltigkeit des Systems. **
Top-Angebote
Produkte zum Begriff Service-orientierte-Architekturen-Proof-of-Concept-eines:
-
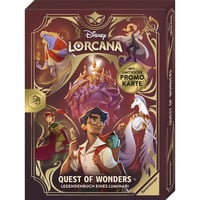
Ravensburger 13000001 Disney Lorcana - Quest of Wonders. Legendenbuch eines Luminari*** Limitierte Auflage mit exklusiver Promokarte! (Solange der Vorrat reicht) *** Luminari Shanzay stößt auf ein altes Legendenbuch. Wem gehörte es? Warum war es versteckt? Je mehr sie über die Abenteuer des Autors liest - wie er sich mit den Glimmern Peter Pan und Pegasus auf die Suche nach seiner verschwundenen Mentorin begab - desto erschütternder sind ihre Erkenntnisse, die sie als Randnotizen festhält. Ein immersives und einzigartiges Leseerlebnis in Tagebuchform, das die fantastische Welt von Disney Lorcana auf völlig neue Weise erlebbar macht. Mit diesem offiziellen Legendenbuch tauchen Leserinnen und Leser mit Shanzay in die Aufzeichnungen eines frühen Luminari ein. Ihre Randnotizen kommentieren eine dramatische Geschichte über die Suche nach der Mentorin Archazia, eine finstere Verschwörung und einen tragischen Verrat. Zahlreiche Illustrationen von Disney-Glimmern, eine alte Karte, ein handschriftlicher Notizzettel und weitere besondere Extras wie der edle Schuber machen dieses außergewöhnliche Buch zu einem echten Sammlerstück. Disney Lorcana ist ein beliebtes Sammelkartenspiel, in dem Spielerinnen und Spieler mit ihren Lieblingscharakteren auf spannende Quests gehen. Doch Lorcana ist mehr als nur ein Spiel – es ist eine fantastische Welt. Mithilfe magischer Tinte und ihrer Legendenbücher beschwören die Luminari zahlreiche Glimmer von Disney-Charakteren, Orten und Gegenständen, um die Geschichten in Lorcana zu bewahren. Das Highlight für alle Fans des Trading Card Games: ein Buch direkt aus der Welt von Lorcana, mit handgeschriebenen Texten und Randnotizen sowie zahlreichen Disney-IllustrationenSpannende Disney-Fantasy und ein immersives Leseerlebnis, das beliebte Disney Charaktere und Geschichten auf völlig neue Weise erlebbar machtEin offizielles Buch zum beliebten Disney Lorcana Trading Card Game mit besonders hochwertiger Gestaltung inklusive Schuber, Einleger, handschriftlicher Texte und LesebändchenEin Must-have und ein ideales Geschenk für Lorcana-FansLimitierte Auflage mit exklusiver Promo Card für Sammlerinnen und SammlerDas Highlight für Fans des TCG: ein Buch aus der Welt von Lorcana mit handgeschriebenen Texten und Randnotizen sowie zahlreichen Disney-IllustrationenSpannende Disney-Fantasy in Form von Aufzeichnungen eines frühen Luminari und der abenteuerlichen Suche nach seiner verschwundenen Mentorin ArchaziaHochwertige Gestaltung mit edlem Schuber und besonderen Extras wie Einlegern, goldenem Lesebändchen und einem aufwendigen LayoutLimitierte Erstauflage mit exklusiver Promokarte39,99 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
WithSecure Co-Monitoring Service Out of OfficeKaufen Sie WithSecureTM – Stärken Sie Ihre Sicherheit durch Co-Security Bei WithSecure ist Co-Security nicht nur ein Konzept, sondern unser Leitprinzip. Es geht darum, Sicherheitsfähigkeiten, Kompetenzen und Kultur durch Partnerschaft zu stärken. Mit Co-Security verstehen wir, dass keine einzelne Entität jede Cybersecurity-Herausforderung allein bewältigen kann; es geht um Zusammenarbeit. Stärken Sie Ihr Sicherheitsteam mit kampfbereiten Verteidigern Bei WithSecure arbeiten wir nahtlos mit unseren IT-Servicepartnern und Kunden zusammen, um einen robusten Schutz zu gewährleisten. Gemeinsam bilden wir eine vereinte Front gegen Bedrohungen, wobei wir die Bereitschaft, schnelle Reaktion und Anpassungsfähigkeit in den Vordergrund stellen. 24/7 Schutz und Zugang zu den weltweit besten Threat Huntern zu einem erschwinglichen Preis Cyberkriminelle kennen keine Bürozeiten – deshalb ist es wichtig, Ihre IT-Umgebungen rund um die Uhr zu überwachen. Wir verstehen, dass dies mit einem kleinen Team schwierig zu bewerkstelligen ist. Es übersteigt auch das Budget vieler Unternehmen, diese Art von Expertise dauerhaft bereitzuhalten – schließlich sind Sicherheitsexperten schwer zu finden, anzuziehen und zu halten! 20 Jahre Erfahrung in der Incident Response Unsere 20-jährige Erfahrung in der Incident Response zeigt, dass die Kosten eines Cyberangriffs um 70-90% niedriger sind, wenn dieser innerhalb von 72 Stunden nach der Entdeckung eingedämmt wird. Funktionen von WithSecure Co-Monitoring Service Rund-um-die-Uhr Überwachung Sichern Sie vollständige Sichtbarkeit und Schutz, indem Sie Ihre IT-Umgebungen kontinuierlich auf schwerwiegende Bedrohungen überwachen lassen. Bedrohungsuntersuchung Der WithSecureTM Co-Monitoring Service validiert und untersucht Bedrohungen, um festzustellen, ob es sich um echte Bedrohungen handelt, die sofortige Maßnahmen erfordern, oder um Fehlalarme, die geschlossen werden können. Vorfall-Eskalation Probleme werden zeitnah an die richtigen Kundenvertreter eskaliert, die über die Befugnis und Fähigkeit zur Reaktion verfügen. Anleitung und Reaktion Der Service bietet pragmatische, fachkundige Beratung, wie jeder Vorfall eingedämmt und behoben werden kann. Der Unterschied zwischen WithSecure Co-Monitoring Service und Out of Office Der Unterschied liegt in erster Linie in der Erfassungszeit und dem Umfang der Überwachung. Service Beschreibung WithSecureTM Co-Monitoring Service Dieser Service bietet eine kontinuierliche 24/7-Überwachung, was bedeutet, dass Ihre IT-Umgebung stets von WithSecures Detection and Response Team (DRT) überwacht wird. Dies ist besonders vorteilhaft für Organisationen, die rund um die Uhr Schutz benötigen und kein internes Team haben, um Sicherheitsvorfälle jederzeit zu bewältigen. WithSecureTM Co-Monitoring Service Out of Office Diese Variante des Services bietet Überwachung speziell außerhalb der Bürozeiten. Sie ist darauf ausgelegt, Ihr bestehendes internes Sicherheitsteam zu ergänzen, indem die Stunden abgedeckt werden, in denen Ihr Team nicht verfügbar ist, wie z. B. nachts, an Wochenenden und an Feiertagen. Diese Option ist ideal für Organisationen, die während der regulären Geschäftszeiten ein internes Team haben, aber außerhalb dieser Zeiten zusätzliche Unterstützung benötigen. Systemanforderungen Sie müssen lediglich ein Elements EDR-Benutzer sein; Co-Monitoring wird über das Service-Center-Portal aktiviert. Es gibt keine weiteren Anforderungen - und es muss keine Software installiert werden.46,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Architekturen des ÜberlebensArchitekturen des Überlebens , Reflexionen zur Ausstellung Hideouts von Natalia Romik , Rück- & Bremsleuchten > Lichter & Leuchten , Erscheinungsjahr: 20240311, Redaktion: Wenzel, Mirjam~Szreder, Kuba~Romik, Natalia~Janus, Alexandra~Janitschek, Katja, Seitenzahl/Blattzahl: 148, Abbildungen: 115 Fotos, Themenüberschrift: ART / Collections, Catalogs, Exhibitions / General, Keyword: Architectur; Dokumentation; Jüdisches Erinnern; Shoah; zeitgenössische Kunst, Fachschema: Ausstellungskatalog~Architektur - Baukunst~Bau / Baukunst~Entwurf / Architektur~Holocaust~Judenverfolgung / Holocaust~Shoah~Judentum~Weltreligionen / Judentum~Judentum / Erinnerung, Brief, Tagebuch, Fachkategorie: Ausstellungskataloge, Museumskataloge und Sammlungen~Architektur~Memoiren, Berichte/Erinnerungen~Reportagen und journalistische Berichterstattung oder zusammengestellte Kolumnen: Interviews und Diskussionen~Judentum, Warengruppe: HC/Kunst/Sonstiges, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Länge: 293, Breite: 240, Höhe: 20, Gewicht: 1184, Produktform: Gebunden, Genre: Geisteswissenschaften/Kunst/Musik,34,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Was ist der Unterschied zwischen Proof of Concept und Exploit?
Ein Proof of Concept (PoC) ist ein Prototyp oder eine Demonstration, die zeigt, dass eine Idee oder ein Konzept technisch umsetzbar ist. Ein Exploit hingegen ist eine Methode oder ein Programm, das eine Sicherheitslücke in einer Software oder einem System ausnutzt, um unautorisierten Zugriff zu erlangen oder Schaden anzurichten. Während ein PoC darauf abzielt, die Machbarkeit einer Idee zu zeigen, zielt ein Exploit darauf ab, eine Schwachstelle auszunutzen. **
-
Wie erhält man den Proof of Delivery bei DHL?
Um den Proof of Delivery bei DHL zu erhalten, können Sie entweder die Sendungsverfolgung auf der DHL-Website nutzen, um den Status Ihrer Lieferung einzusehen und den Zustellnachweis herunterzuladen. Alternativ können Sie auch den Kundenservice von DHL kontaktieren und um eine Kopie des Zustellnachweises bitten. **
-
Was ist der Unterschied zwischen dem BTS Map of the Soul One Concept Photobook Clue Version und dem BTS Map of the Soul One Concept Photobook Route Version?
Der Hauptunterschied zwischen dem BTS Map of the Soul One Concept Photobook Clue Version und dem BTS Map of the Soul One Concept Photobook Route Version liegt in ihrem Design und Inhalt. Die Clue Version konzentriert sich auf das Konzept von Hinweisen und Rätseln, während die Route Version sich auf die Reise und Entwicklung der Bandmitglieder konzentriert. Darüber hinaus könnten die enthaltenen Fotos und Texte in den beiden Versionen unterschiedlich sein, um jeweils ein einzigartiges Erlebnis zu bieten. **
-
Was ist der Unterschied zwischen dem BTS Map of the Soul One Concept Fotobuch Clue Version und dem BTS Map of the Soul One Concept Fotobuch Route Version?
Der Hauptunterschied zwischen dem BTS Map of the Soul One Concept Fotobuch Clue Version und dem BTS Map of the Soul One Concept Fotobuch Route Version liegt in den enthaltenen Fotos und Konzepten. Die Clue Version konzentriert sich auf mysteriöse und rätselhafte Elemente, während die Route Version eher auf Reisen und Entdeckungen ausgerichtet ist. Darüber hinaus können auch die enthaltenen Extras, wie Poster oder Sammelkarten, je nach Version variieren. Fans können somit zwischen verschiedenen visuellen und thematischen Ansätzen wählen, um ihre Sammlung zu ergänzen. **
Ähnliche Suchbegriffe für Service-orientierte-Architekturen-Proof-of-Concept-eines
-
Lilienthal, Carola: Langlebige Software-ArchitekturenLanglebige Software-Architekturen , Technische Schulden analysieren, begrenzen und abbauen , Luft- & Hydraulikfederung > Sportfederung , Auflage: 4., überarbeitete und erweiterte Auflage, Erscheinungsjahr: 20240418, Produktform: Kartoniert, Autoren: Lilienthal, Carola, Auflage: 24004, Auflage/Ausgabe: 4., überarbeitete und erweiterte Auflage, Abbildungen: komplett in Farbe, Keyword: Architekturanalyse; Architekturbewertung; Architekturstile; Architekturverbesserung; Clean Architecture; Domain-Driven Design; Entwurfsprinzipien; Hexagonale Architekturen; Microservices; Modularity Maturity Index; Mustersprachen; Onion Architecture; Qualität; Softwarearchitektur; Technische Schulden; TypeScript, Fachschema: EDV / Theorie / Software-Entw. / Software Engineering~Informatik, Fachkategorie: Informatik, Warengruppe: HC/Informatik, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Länge: 236, Breite: 162, Höhe: 19, Gewicht: 590, Produktform: Klappenbroschur, Genre: Mathematik/Naturwissenschaften/Technik/Medizin,36,90 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
WithSecure Co-Monitoring Service Out of OfficeKaufen Sie WithSecureTM – Stärken Sie Ihre Sicherheit durch Co-Security Bei WithSecure ist Co-Security nicht nur ein Konzept, sondern unser Leitprinzip. Es geht darum, Sicherheitsfähigkeiten, Kompetenzen und Kultur durch Partnerschaft zu stärken. Mit Co-Security verstehen wir, dass keine einzelne Entität jede Cybersecurity-Herausforderung allein bewältigen kann; es geht um Zusammenarbeit. Stärken Sie Ihr Sicherheitsteam mit kampfbereiten Verteidigern Bei WithSecure arbeiten wir nahtlos mit unseren IT-Servicepartnern und Kunden zusammen, um einen robusten Schutz zu gewährleisten. Gemeinsam bilden wir eine vereinte Front gegen Bedrohungen, wobei wir die Bereitschaft, schnelle Reaktion und Anpassungsfähigkeit in den Vordergrund stellen. 24/7 Schutz und Zugang zu den weltweit besten Threat Huntern zu einem erschwinglichen Preis Cyberkriminelle kennen keine Bürozeiten – deshalb ist es wichtig, Ihre IT-Umgebungen rund um die Uhr zu überwachen. Wir verstehen, dass dies mit einem kleinen Team schwierig zu bewerkstelligen ist. Es übersteigt auch das Budget vieler Unternehmen, diese Art von Expertise dauerhaft bereitzuhalten – schließlich sind Sicherheitsexperten schwer zu finden, anzuziehen und zu halten! 20 Jahre Erfahrung in der Incident Response Unsere 20-jährige Erfahrung in der Incident Response zeigt, dass die Kosten eines Cyberangriffs um 70-90% niedriger sind, wenn dieser innerhalb von 72 Stunden nach der Entdeckung eingedämmt wird. Funktionen von WithSecure Co-Monitoring Service Rund-um-die-Uhr Überwachung Sichern Sie vollständige Sichtbarkeit und Schutz, indem Sie Ihre IT-Umgebungen kontinuierlich auf schwerwiegende Bedrohungen überwachen lassen. Bedrohungsuntersuchung Der WithSecureTM Co-Monitoring Service validiert und untersucht Bedrohungen, um festzustellen, ob es sich um echte Bedrohungen handelt, die sofortige Maßnahmen erfordern, oder um Fehlalarme, die geschlossen werden können. Vorfall-Eskalation Probleme werden zeitnah an die richtigen Kundenvertreter eskaliert, die über die Befugnis und Fähigkeit zur Reaktion verfügen. Anleitung und Reaktion Der Service bietet pragmatische, fachkundige Beratung, wie jeder Vorfall eingedämmt und behoben werden kann. Der Unterschied zwischen WithSecure Co-Monitoring Service und Out of Office Der Unterschied liegt in erster Linie in der Erfassungszeit und dem Umfang der Überwachung. Service Beschreibung WithSecureTM Co-Monitoring Service Dieser Service bietet eine kontinuierliche 24/7-Überwachung, was bedeutet, dass Ihre IT-Umgebung stets von WithSecures Detection and Response Team (DRT) überwacht wird. Dies ist besonders vorteilhaft für Organisationen, die rund um die Uhr Schutz benötigen und kein internes Team haben, um Sicherheitsvorfälle jederzeit zu bewältigen. WithSecureTM Co-Monitoring Service Out of Office Diese Variante des Services bietet Überwachung speziell außerhalb der Bürozeiten. Sie ist darauf ausgelegt, Ihr bestehendes internes Sicherheitsteam zu ergänzen, indem die Stunden abgedeckt werden, in denen Ihr Team nicht verfügbar ist, wie z. B. nachts, an Wochenenden und an Feiertagen. Diese Option ist ideal für Organisationen, die während der regulären Geschäftszeiten ein internes Team haben, aber außerhalb dieser Zeiten zusätzliche Unterstützung benötigen. Systemanforderungen Sie müssen lediglich ein Elements EDR-Benutzer sein; Co-Monitoring wird über das Service-Center-Portal aktiviert. Es gibt keine weiteren Anforderungen - und es muss keine Software installiert werden.56,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
WithSecure Co-Monitoring Service Out of OfficeKaufen Sie WithSecureTM – Stärken Sie Ihre Sicherheit durch Co-Security Bei WithSecure ist Co-Security nicht nur ein Konzept, sondern unser Leitprinzip. Es geht darum, Sicherheitsfähigkeiten, Kompetenzen und Kultur durch Partnerschaft zu stärken. Mit Co-Security verstehen wir, dass keine einzelne Entität jede Cybersecurity-Herausforderung allein bewältigen kann; es geht um Zusammenarbeit. Stärken Sie Ihr Sicherheitsteam mit kampfbereiten Verteidigern Bei WithSecure arbeiten wir nahtlos mit unseren IT-Servicepartnern und Kunden zusammen, um einen robusten Schutz zu gewährleisten. Gemeinsam bilden wir eine vereinte Front gegen Bedrohungen, wobei wir die Bereitschaft, schnelle Reaktion und Anpassungsfähigkeit in den Vordergrund stellen. 24/7 Schutz und Zugang zu den weltweit besten Threat Huntern zu einem erschwinglichen Preis Cyberkriminelle kennen keine Bürozeiten – deshalb ist es wichtig, Ihre IT-Umgebungen rund um die Uhr zu überwachen. Wir verstehen, dass dies mit einem kleinen Team schwierig zu bewerkstelligen ist. Es übersteigt auch das Budget vieler Unternehmen, diese Art von Expertise dauerhaft bereitzuhalten – schließlich sind Sicherheitsexperten schwer zu finden, anzuziehen und zu halten! 20 Jahre Erfahrung in der Incident Response Unsere 20-jährige Erfahrung in der Incident Response zeigt, dass die Kosten eines Cyberangriffs um 70-90% niedriger sind, wenn dieser innerhalb von 72 Stunden nach der Entdeckung eingedämmt wird. Funktionen von WithSecure Co-Monitoring Service Rund-um-die-Uhr Überwachung Sichern Sie vollständige Sichtbarkeit und Schutz, indem Sie Ihre IT-Umgebungen kontinuierlich auf schwerwiegende Bedrohungen überwachen lassen. Bedrohungsuntersuchung Der WithSecureTM Co-Monitoring Service validiert und untersucht Bedrohungen, um festzustellen, ob es sich um echte Bedrohungen handelt, die sofortige Maßnahmen erfordern, oder um Fehlalarme, die geschlossen werden können. Vorfall-Eskalation Probleme werden zeitnah an die richtigen Kundenvertreter eskaliert, die über die Befugnis und Fähigkeit zur Reaktion verfügen. Anleitung und Reaktion Der Service bietet pragmatische, fachkundige Beratung, wie jeder Vorfall eingedämmt und behoben werden kann. Der Unterschied zwischen WithSecure Co-Monitoring Service und Out of Office Der Unterschied liegt in erster Linie in der Erfassungszeit und dem Umfang der Überwachung. Service Beschreibung WithSecureTM Co-Monitoring Service Dieser Service bietet eine kontinuierliche 24/7-Überwachung, was bedeutet, dass Ihre IT-Umgebung stets von WithSecures Detection and Response Team (DRT) überwacht wird. Dies ist besonders vorteilhaft für Organisationen, die rund um die Uhr Schutz benötigen und kein internes Team haben, um Sicherheitsvorfälle jederzeit zu bewältigen. WithSecureTM Co-Monitoring Service Out of Office Diese Variante des Services bietet Überwachung speziell außerhalb der Bürozeiten. Sie ist darauf ausgelegt, Ihr bestehendes internes Sicherheitsteam zu ergänzen, indem die Stunden abgedeckt werden, in denen Ihr Team nicht verfügbar ist, wie z. B. nachts, an Wochenenden und an Feiertagen. Diese Option ist ideal für Organisationen, die während der regulären Geschäftszeiten ein internes Team haben, aber außerhalb dieser Zeiten zusätzliche Unterstützung benötigen. Systemanforderungen Sie müssen lediglich ein Elements EDR-Benutzer sein; Co-Monitoring wird über das Service-Center-Portal aktiviert. Es gibt keine weiteren Anforderungen - und es muss keine Software installiert werden.51,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
WithSecure Co-Monitoring Service Out of OfficeKaufen Sie WithSecureTM – Stärken Sie Ihre Sicherheit durch Co-Security Bei WithSecure ist Co-Security nicht nur ein Konzept, sondern unser Leitprinzip. Es geht darum, Sicherheitsfähigkeiten, Kompetenzen und Kultur durch Partnerschaft zu stärken. Mit Co-Security verstehen wir, dass keine einzelne Entität jede Cybersecurity-Herausforderung allein bewältigen kann; es geht um Zusammenarbeit. Stärken Sie Ihr Sicherheitsteam mit kampfbereiten Verteidigern Bei WithSecure arbeiten wir nahtlos mit unseren IT-Servicepartnern und Kunden zusammen, um einen robusten Schutz zu gewährleisten. Gemeinsam bilden wir eine vereinte Front gegen Bedrohungen, wobei wir die Bereitschaft, schnelle Reaktion und Anpassungsfähigkeit in den Vordergrund stellen. 24/7 Schutz und Zugang zu den weltweit besten Threat Huntern zu einem erschwinglichen Preis Cyberkriminelle kennen keine Bürozeiten – deshalb ist es wichtig, Ihre IT-Umgebungen rund um die Uhr zu überwachen. Wir verstehen, dass dies mit einem kleinen Team schwierig zu bewerkstelligen ist. Es übersteigt auch das Budget vieler Unternehmen, diese Art von Expertise dauerhaft bereitzuhalten – schließlich sind Sicherheitsexperten schwer zu finden, anzuziehen und zu halten! 20 Jahre Erfahrung in der Incident Response Unsere 20-jährige Erfahrung in der Incident Response zeigt, dass die Kosten eines Cyberangriffs um 70-90% niedriger sind, wenn dieser innerhalb von 72 Stunden nach der Entdeckung eingedämmt wird. Funktionen von WithSecure Co-Monitoring Service Rund-um-die-Uhr Überwachung Sichern Sie vollständige Sichtbarkeit und Schutz, indem Sie Ihre IT-Umgebungen kontinuierlich auf schwerwiegende Bedrohungen überwachen lassen. Bedrohungsuntersuchung Der WithSecureTM Co-Monitoring Service validiert und untersucht Bedrohungen, um festzustellen, ob es sich um echte Bedrohungen handelt, die sofortige Maßnahmen erfordern, oder um Fehlalarme, die geschlossen werden können. Vorfall-Eskalation Probleme werden zeitnah an die richtigen Kundenvertreter eskaliert, die über die Befugnis und Fähigkeit zur Reaktion verfügen. Anleitung und Reaktion Der Service bietet pragmatische, fachkundige Beratung, wie jeder Vorfall eingedämmt und behoben werden kann. Der Unterschied zwischen WithSecure Co-Monitoring Service und Out of Office Der Unterschied liegt in erster Linie in der Erfassungszeit und dem Umfang der Überwachung. Service Beschreibung WithSecureTM Co-Monitoring Service Dieser Service bietet eine kontinuierliche 24/7-Überwachung, was bedeutet, dass Ihre IT-Umgebung stets von WithSecures Detection and Response Team (DRT) überwacht wird. Dies ist besonders vorteilhaft für Organisationen, die rund um die Uhr Schutz benötigen und kein internes Team haben, um Sicherheitsvorfälle jederzeit zu bewältigen. WithSecureTM Co-Monitoring Service Out of Office Diese Variante des Services bietet Überwachung speziell außerhalb der Bürozeiten. Sie ist darauf ausgelegt, Ihr bestehendes internes Sicherheitsteam zu ergänzen, indem die Stunden abgedeckt werden, in denen Ihr Team nicht verfügbar ist, wie z. B. nachts, an Wochenenden und an Feiertagen. Diese Option ist ideal für Organisationen, die während der regulären Geschäftszeiten ein internes Team haben, aber außerhalb dieser Zeiten zusätzliche Unterstützung benötigen. Systemanforderungen Sie müssen lediglich ein Elements EDR-Benutzer sein; Co-Monitoring wird über das Service-Center-Portal aktiviert. Es gibt keine weiteren Anforderungen - und es muss keine Software installiert werden.56,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Was ist Proof of Work und wie wird es in der Kryptowährungstechnologie angewendet?
Proof of Work ist ein Konsensmechanismus, der verwendet wird, um Transaktionen in einer Blockchain zu validieren. Es erfordert, dass Miner komplexe mathematische Probleme lösen, um neue Blöcke hinzuzufügen und Belohnungen zu erhalten. Dieser Prozess sichert das Netzwerk vor Angriffen und sorgt für die Integrität der Blockchain. **
-
Was ist Proof of Work und wie funktioniert dieses Konzept in der Kryptowährungstechnologie?
Proof of Work ist ein Konsensmechanismus, der in Kryptowährungen wie Bitcoin verwendet wird, um Transaktionen zu validieren und neue Blöcke zur Blockchain hinzuzufügen. Miner lösen komplexe mathematische Rätsel, um einen gültigen Block zu erstellen und werden dafür mit Kryptowährung belohnt. Dieser Prozess erfordert viel Rechenleistung und Energie, um die Sicherheit des Netzwerks zu gewährleisten. **
-
Was sind die Vor- und Nachteile des Proof-of-Work-Algorithmus bei Kryptowährungen?
Vorteile: Proof-of-Work schützt das Netzwerk vor Angriffen, da Miner echte Rechenleistung erbringen müssen, um Transaktionen zu validieren. Es fördert auch die Dezentralisierung, da Miner aus verschiedenen Teilen der Welt teilnehmen können. Nachteile: Der Algorithmus erfordert viel Energie und verursacht Umweltprobleme durch den hohen Energieverbrauch. Zudem kann Proof-of-Work zu Zentralisierungstendenzen führen, da Miner mit mehr Ressourcen einen Vorteil haben. **
-
Was sind die Vor- und Nachteile von Proof of Work in der Blockchain-Technologie?
Vorteile von Proof of Work sind die Sicherheit und Dezentralisierung des Netzwerks sowie die Verhinderung von Doppel-Ausgaben. Nachteile sind der hohe Energieverbrauch, die Skalierbarkeitsprobleme und die potenzielle Zentralisierung durch Mining-Pools. Es gibt auch Bedenken hinsichtlich der Umweltauswirkungen und der langfristigen Nachhaltigkeit des Systems. **
* Alle Preise verstehen sich inklusive der gesetzlichen Mehrwertsteuer und ggf. zuzüglich Versandkosten. Die Angebotsinformationen basieren auf den Angaben des jeweiligen Shops und werden über automatisierte Prozesse aktualisiert. Eine Aktualisierung in Echtzeit findet nicht statt, so dass es im Einzelfall zu Abweichungen kommen kann. ** Hinweis: Teile dieses Inhalts wurden von KI erstellt.